২২ বছরের পুরোনো ত্রুটি, এআই ভেঙে দিল দুই দিনে

  • দৈনিক টার্গেট
  • প্রকাশ: ০৮:৪৭:৩৩ পূর্বাহ্ন, মঙ্গলবার, ৩ নভেম্বর ২০২৬
  • ৫ বার পঠিত হয়েছে

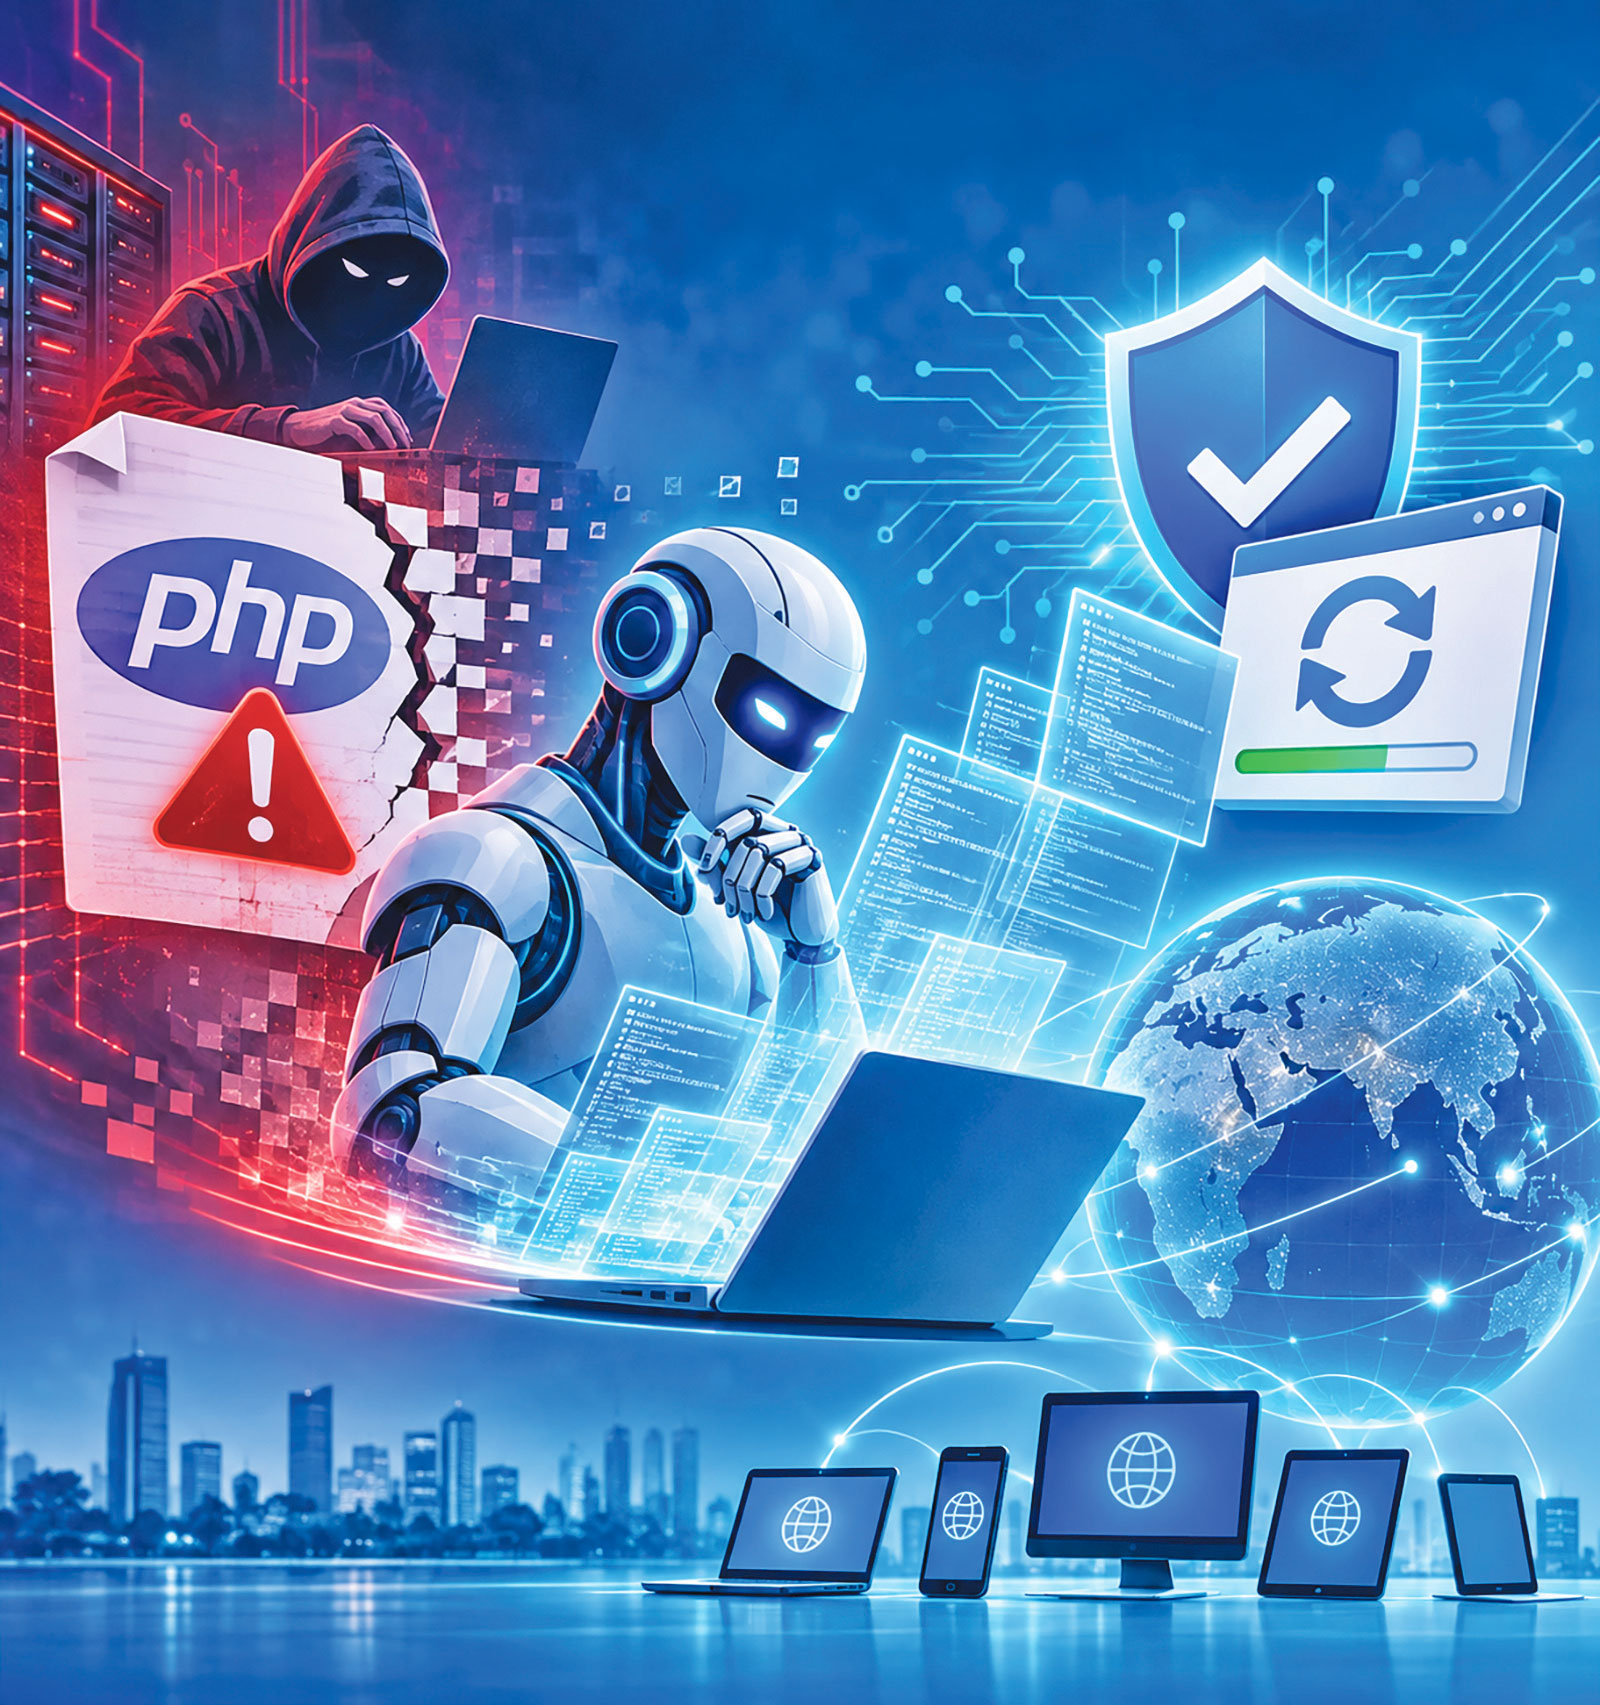
আমাদের চেনা ইন্টারনেটের প্রায় ৭০ শতাংশ ওয়েবসাইট চলে পিএইচপি নামক একটি প্রোগ্রামিং ভাষার ওপর। ২০০৪ সালে প্রথম এই ভাষার একটি মারাত্মক নিরাপত্তা ফাঁক ধরা পড়ে। যার মাধ্যমে হ্যাকাররা সহজে যেকোনো ওয়েবসাইটের তথ্য চুরি বা দখল নিতে পারত। তবে এত দিন এই হুমকি কাগজ-কলমে সীমাবদ্ধ ছিল। কারণ, এই ত্রুটিকে বাস্তবে কাজে লাগিয়ে কোনো ওয়েবসাইট হ্যাক করতে হলে যে ধরনের জটিল ও একঘেয়ে কোডিং করতে হতো, তা মানুষের পক্ষে করা প্রায় অসম্ভব ছিল। নিরাপত্তার ভাষায় একে বলা হতো ‘সিকিউরিটি বাই এক্সহস্টন’; অর্থাৎ, কাজের ক্লান্তিকর ধরনের জন্যই জায়গাটি নিরাপদ ছিল।

এআই এসে পুরো সমীকরণ বদলে দিয়েছে। গবেষকেরা যখন ওপেনএআইয়ের প্রযুক্তি ব্যবহার করে পিএইচপির এই কোড পরীক্ষা শুরু করেন, তখন এআই অনায়াসে দিনরাত লাখ লাখ হিসাব কষে ফেলে। এআই মূলত দুটি অভিনব উপায় বের করে সার্ভারকে অকার্যকর করে দেয়। প্রথমত, কমপ্রেস করা ফাইল খোলার পর তার আকারের পার্থক্য কাজে লাগিয়ে ক্ষতিকর ফাইল ভেতরে ঢুকিয়ে দেয়। দ্বিতীয়ত, জটলা পাকানো ফাইল পাঠিয়ে সিস্টেমের ওপর বাড়তি চাপ তৈরি করে মেমোরি ক্র্যাশ করায়।

যে কাজ বের করতে মানুষের বহু বছরের ধৈর্য ও প্রচেষ্টা লাগত, এআই তার হিসাব করার অবিশ্বাস্য ক্ষমতার জোরে সেই অসম্ভবকে মাত্র ৪৮ ঘণ্টায় সম্ভব করেছে। গবেষকেরা সঙ্গে সঙ্গে এই ত্রুটি ঠিক করার প্যাস বা আপডেট তৈরি করে ফেলায় ইন্টারনেট বড় বিপদ থেকে রক্ষা পেয়েছে। তবে এই ঘটনা নিরাপত্তা বিশেষজ্ঞদের চোখ খুলে দিয়েছে। কারণ, এর মাধ্যমে আবারও প্রমাণিত হলো, সুযোগ পেলে ভালো কাজের পাশাপাশি খারাপ কাজেও এআই ব্যবহার করা সম্ভব।

এআইয়ের নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত: স্যাম অল্টম্যান

এআইয়ের নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত: স্যাম অল্টম্যান

ক্রমেই শক্তিশালী হয়ে ওঠা কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবস্থার নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত বলে মন্তব্য করেছেন ওপেনএআইয়ের সহপ্রতিষ্ঠাতা ও প্রধান নির্বাহী কর্মকর্তা (সিইও) স্যাম অল্টম্যান।

ফের হ্যাকিংয়ের ভয়, বাইন্যান্স থেকে ৩৬০ কোটি ডলার তুলে নিলেন গ্রাহকেরা

ফের হ্যাকিংয়ের ভয়, বাইন্যান্স থেকে ৩৬০ কোটি ডলার তুলে নিলেন গ্রাহকেরা

ক্রিপ্টোকারেন্সি ইতিহাসের সবচেয়ে বড় সাইবার হামলার শিকার হওয়ার পর ফের লেনদেন চালু করেছে ‘বাইন্যান্স’। তবে গতকাল রোববার সেবা চালুর পরপরই বিশ্বের সবচেয়ে বড় ক্রিপ্টোকারেন্সি এক্সচেঞ্জটি থেকে ৩৬০ কোটি ডলার তুলে নিয়েছেন গ্রাহকেরা।

জনপ্রিয় টার্গেট

২২ বছরের পুরোনো ত্রুটি, এআই ভেঙে দিল দুই দিনে

প্রকাশ: ০৮:৪৭:৩৩ পূর্বাহ্ন, মঙ্গলবার, ৩ নভেম্বর ২০২৬

আমাদের চেনা ইন্টারনেটের প্রায় ৭০ শতাংশ ওয়েবসাইট চলে পিএইচপি নামক একটি প্রোগ্রামিং ভাষার ওপর। ২০০৪ সালে প্রথম এই ভাষার একটি মারাত্মক নিরাপত্তা ফাঁক ধরা পড়ে। যার মাধ্যমে হ্যাকাররা সহজে যেকোনো ওয়েবসাইটের তথ্য চুরি বা দখল নিতে পারত। তবে এত দিন এই হুমকি কাগজ-কলমে সীমাবদ্ধ ছিল। কারণ, এই ত্রুটিকে বাস্তবে কাজে লাগিয়ে কোনো ওয়েবসাইট হ্যাক করতে হলে যে ধরনের জটিল ও একঘেয়ে কোডিং করতে হতো, তা মানুষের পক্ষে করা প্রায় অসম্ভব ছিল। নিরাপত্তার ভাষায় একে বলা হতো ‘সিকিউরিটি বাই এক্সহস্টন’; অর্থাৎ, কাজের ক্লান্তিকর ধরনের জন্যই জায়গাটি নিরাপদ ছিল।

এআই এসে পুরো সমীকরণ বদলে দিয়েছে। গবেষকেরা যখন ওপেনএআইয়ের প্রযুক্তি ব্যবহার করে পিএইচপির এই কোড পরীক্ষা শুরু করেন, তখন এআই অনায়াসে দিনরাত লাখ লাখ হিসাব কষে ফেলে। এআই মূলত দুটি অভিনব উপায় বের করে সার্ভারকে অকার্যকর করে দেয়। প্রথমত, কমপ্রেস করা ফাইল খোলার পর তার আকারের পার্থক্য কাজে লাগিয়ে ক্ষতিকর ফাইল ভেতরে ঢুকিয়ে দেয়। দ্বিতীয়ত, জটলা পাকানো ফাইল পাঠিয়ে সিস্টেমের ওপর বাড়তি চাপ তৈরি করে মেমোরি ক্র্যাশ করায়।

যে কাজ বের করতে মানুষের বহু বছরের ধৈর্য ও প্রচেষ্টা লাগত, এআই তার হিসাব করার অবিশ্বাস্য ক্ষমতার জোরে সেই অসম্ভবকে মাত্র ৪৮ ঘণ্টায় সম্ভব করেছে। গবেষকেরা সঙ্গে সঙ্গে এই ত্রুটি ঠিক করার প্যাস বা আপডেট তৈরি করে ফেলায় ইন্টারনেট বড় বিপদ থেকে রক্ষা পেয়েছে। তবে এই ঘটনা নিরাপত্তা বিশেষজ্ঞদের চোখ খুলে দিয়েছে। কারণ, এর মাধ্যমে আবারও প্রমাণিত হলো, সুযোগ পেলে ভালো কাজের পাশাপাশি খারাপ কাজেও এআই ব্যবহার করা সম্ভব।

এআইয়ের নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত: স্যাম অল্টম্যান

এআইয়ের নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত: স্যাম অল্টম্যান

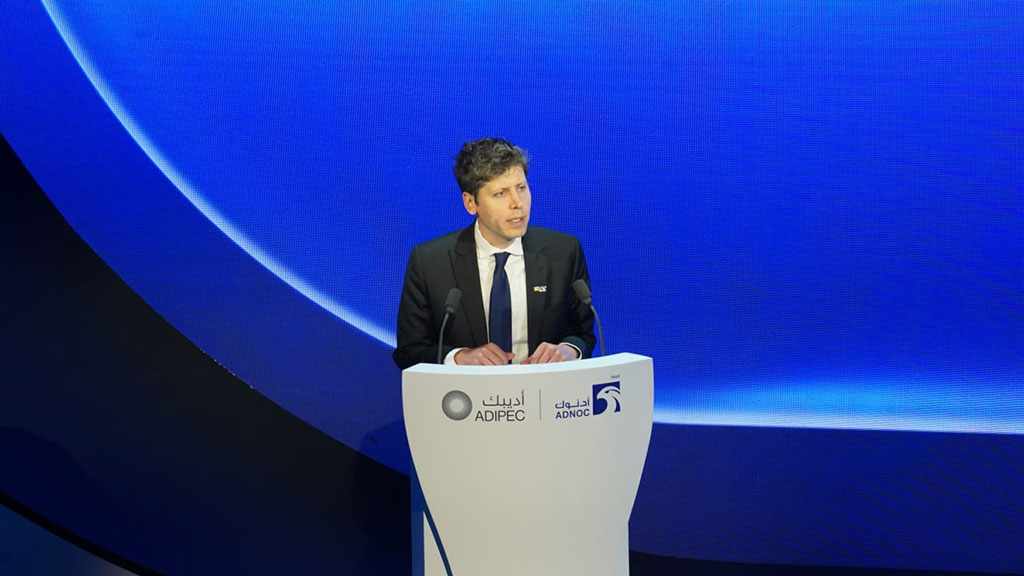
ক্রমেই শক্তিশালী হয়ে ওঠা কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবস্থার নিয়ন্ত্রণ মানুষের হাতেই থাকা উচিত বলে মন্তব্য করেছেন ওপেনএআইয়ের সহপ্রতিষ্ঠাতা ও প্রধান নির্বাহী কর্মকর্তা (সিইও) স্যাম অল্টম্যান।

ফের হ্যাকিংয়ের ভয়, বাইন্যান্স থেকে ৩৬০ কোটি ডলার তুলে নিলেন গ্রাহকেরা

ফের হ্যাকিংয়ের ভয়, বাইন্যান্স থেকে ৩৬০ কোটি ডলার তুলে নিলেন গ্রাহকেরা

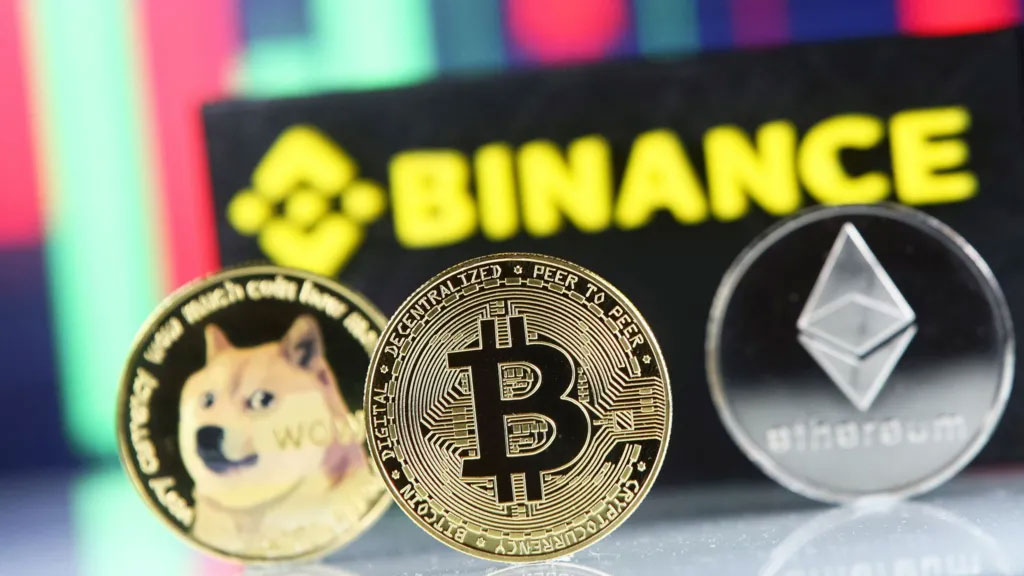
ক্রিপ্টোকারেন্সি ইতিহাসের সবচেয়ে বড় সাইবার হামলার শিকার হওয়ার পর ফের লেনদেন চালু করেছে ‘বাইন্যান্স’। তবে গতকাল রোববার সেবা চালুর পরপরই বিশ্বের সবচেয়ে বড় ক্রিপ্টোকারেন্সি এক্সচেঞ্জটি থেকে ৩৬০ কোটি ডলার তুলে নিয়েছেন গ্রাহকেরা।