দৈনিক টার্গেট
শুক্রবার (১৩ নভেম্বর) প্রকাশিত এক বিবৃতিতে এফবিআই জানায়, সাইবার হামলাগুলোর সঙ্গে উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট হ্যাকার গোষ্ঠী ‘স্যাফায়ার স্লিট’-এর সংশ্লিষ্টতা রয়েছে। এটি কুখ্যাত লাজারাস (Lazarus) হ্যাকার গোষ্ঠীর একটি শাখা। গোষ্ঠীটি ইউএনসি ১০৬৯, স্টারডাস্ট চোলিমা, এপিটি ৩৮ এবং ব্লুনরফ নামেও পরিচিত।
কথোপকথনের একপর্যায়ে তারা কারিগরি ত্রুটির অভিনয় করে সেটি সমাধানের নির্দেশনা দেয়। কথিত সমাধান অনুসরণ করতে গিয়ে ভুক্তভোগীর কম্পিউটারে ম্যালওয়্যার ইনস্টল হয়ে যায়। এরপর কম্পিউটারে থাকা ক্রিপ্টোকারেন্সি, বিভিন্ন অ্যাকাউন্টের তথ্য এবং প্রতিষ্ঠানের নেটওয়ার্কে প্রবেশের সুযোগ হাতিয়ে নেয় হ্যাকারেরা।
এই প্রক্রিয়ায় বিশেষ করে ওপেন সোর্স সফটওয়্যারের ডেভেলপার ও রক্ষণাবেক্ষণকারীদের লক্ষ্যবস্তু করা হচ্ছে। তাঁদের অ্যাকাউন্টে প্রবেশ করে সফটওয়্যার সরবরাহব্যবস্থায় ক্ষতিকর কোড ছড়িয়ে দেওয়ার ঝুঁকি তৈরি করছে হ্যাকারেরা। এর প্রভাব পড়তে পারে লাখ লাখ ক্রিপ্টোকারেন্সি ব্যবহারকারীর ওপর।
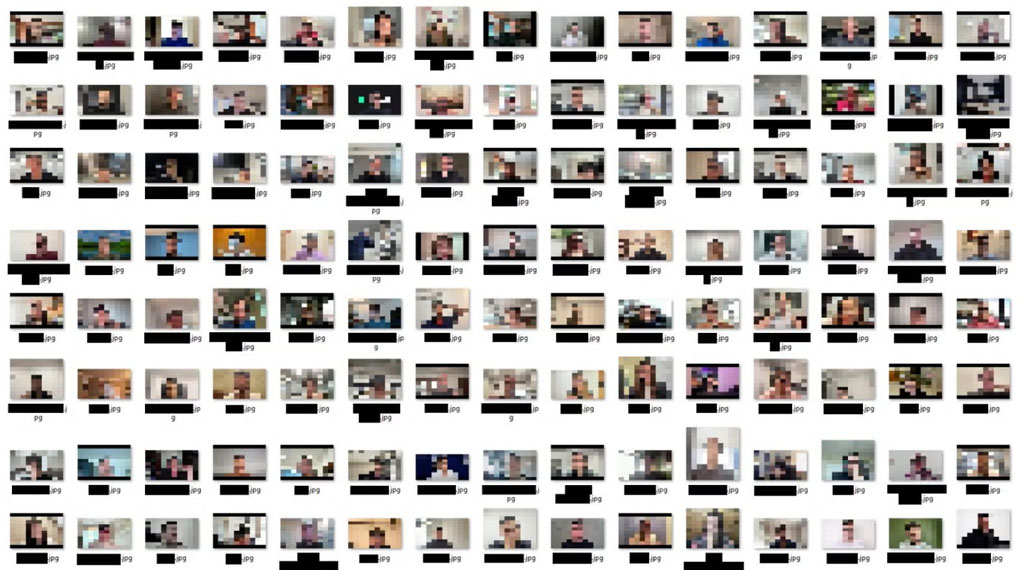
এ ঘটনায় ব্যবহৃত ক্লাউডভিত্তিক অবকাঠামোর একটি অংশ যুক্তরাষ্ট্রের বিচার বিভাগ ও এফবিআই যৌথভাবে অকার্যকর করেছে। এ পর্যন্ত বিশ্বের বিভিন্ন দেশের ক্রিপ্টো ও ব্লকচেইন খাতের কর্মীদের প্রায় ৯০০টি ওয়েবক্যাম ভিডিও জব্দ করেছে এফবিআই।
সংস্থাটি সতর্ক করে বলেছে, সন্দেহজনকভাবে এ ধরনের হামলার শিকার হলে আক্রান্ত ডিভাইসের পরিবর্তে সম্পূর্ণ আলাদা ও নিরাপদ ডিভাইস ব্যবহার করে নতুন ক্রিপ্টো ওয়ালেটে সম্পদ স্থানান্তর করতে হবে। পাশাপাশি ভিডিও কলে যুক্ত হওয়ার ক্ষেত্রে অপরিচিত লিংকে ক্লিক না করে জুম বা টিমসের মতো প্রতিষ্ঠানের আনুষ্ঠানিক অ্যাপ ব্যবহার এবং আমন্ত্রণ কোডের মাধ্যমে কলে প্রবেশের পরামর্শ দিয়েছে সংস্থাটি।
তবে সাইবার হামলায় জড়িত থাকার অভিযোগ বরাবরই অস্বীকার করে আসছে উত্তর কোরিয়া।